«إتش بي» تحذر من هجمات بالذكاء الاصطناعي تستهدف سرقة العملات المشفرة

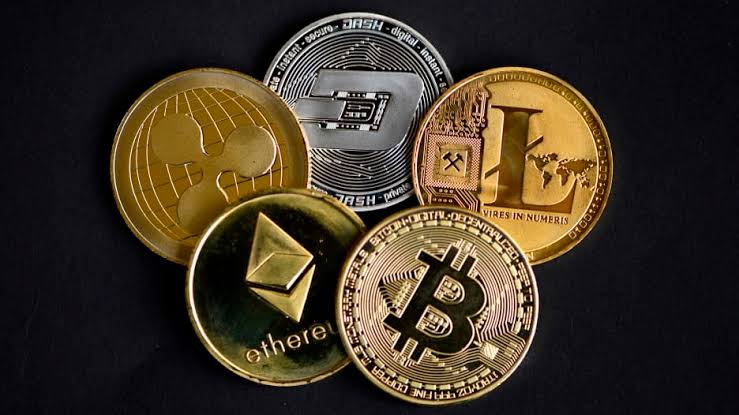
حذرت شركة إتش بي من تصاعد الهجمات السيبرانية التي تستغل أدوات الذكاء الاصطناعي لتنفيذ عمليات تصيد واحتيال تستهدف مستخدمي العملات المشفرة، مشيرة إلى ظهور أساليب جديدة تعتمد على برمجيات خبيثة ووكلاء تداول مزيفين.
وأوضح أحدث تقرير أمني للشركة أن المهاجمين يروجون لما يبدو أنه وكلاء تداول للعملات المشفرة، بهدف إقناع المستخدمين بتنزيل برمجيات ضارة على أجهزتهم.
وبمجرد تثبيت هذه البرمجيات، يمكن للمهاجمين استبدال إضافات المحافظ الرقمية الأصلية، مثل Coinbase وMetaMask، بنسخ مزيفة تعمل على سرقة بيانات تسجيل الدخول والاعتماد، بما يسمح بالوصول إلى أرصدة الضحايا والاستيلاء عليها.
رموز QR وملفات PDF في عمليات التصيد
وأشار التقرير إلى استمرار استخدام المهاجمين لرموز QR في حملات التصيد، حيث يتم توجيه الضحايا من أجهزة الكمبيوتر إلى الهواتف المحمولة، التي قد تكون أقل حماية في بعض الحالات.
وتستخدم هذه الحملات ملفات PDF مصممة لخداع المستخدمين، إذ يُزعم أن الملف محجوب أو محمي لأسباب أمنية، ثم يُطلب من الضحية استخدام رمز QR للوصول إليه، ما يقوده إلى محتوى أو مواقع ضارة.
أداة جديدة توسع هجمات «Phantom Stealer»
وسلط تقرير إتش بي الضوء أيضًا على أداة جديدة تحمل اسم «Phantom Gate»، والتي تساهم في توسيع نطاق حملات البرمجية الخبيثة Phantom Stealer.
وتساعد الأداة المهاجمين على بناء الحملات السيبرانية وتطويرها بصورة أسهل، ما يزيد من قدرة هذه الهجمات على استهداف عدد أكبر من المستخدمين.
«إتش بي» تدعو إلى العزل وعدم الثقة المسبقة
وأكد خبراء الشركة أهمية اعتماد المؤسسات على أساليب أمنية تقوم على العزل والاحتواء ومبدأ عدم الثقة المسبقة، خصوصًا مع انتقال المستخدمين باستمرار بين تطبيقات وأجهزة مختلفة.
وتعتمد حلول HP Wolf Security على تشغيل الملفات والبرمجيات المشبوهة داخل بيئات معزولة، بهدف منع المحتوى غير الموثوق من الوصول مباشرة إلى النظام وتحويل عملية التنزيل إلى اختراق فعلي.
وتأتي هذه التحذيرات مع استمرار تطور أساليب الاحتيال الإلكتروني، واستفادة المهاجمين من أدوات الذكاء الاصطناعي لتوسيع نطاق حملاتهم واستهداف مستخدمي العملات المشفرة وبيانات محافظهم الرقمية.