من اختراق الثلاجات إلى إنذار نووي مزيف وسرقة 6.3 مليار دولار.. هل يشهد العالم بداية موجة غير مسبوقة من الهجمات الإلكترونية؟

تثير سلسلة من الهجمات الإلكترونية التي شهدتها عدة دول خلال الأيام الأخيرة مخاوف متزايدة من اتساع نطاق القرصنة الرقمية، بعدما امتدت آثارها من تعطيل أنظمة التبريد في المتاجر الأوروبية إلى اختراق تطبيق الإنذار المبكر في أوكرانيا، وصولًا إلى سرقة مليارات الدولارات من أكبر منصة لتداول العملات المشفرة في العالم.
وحذّر خبراء ومسؤولون في مجال الأمن السيبراني من أن العالم قد يكون أمام مرحلة جديدة من التهديدات الإلكترونية، مدفوعة بتطور تقنيات الذكاء الاصطناعي وتصاعد التوترات الجيوسياسية، بما يجعل استغلال الثغرات الأمنية أسهل وأسرع، ويزيد احتمالات استهداف البنية التحتية والخدمات اليومية.
ثلاجات تتحول إلى أفران في متاجر أوروبا
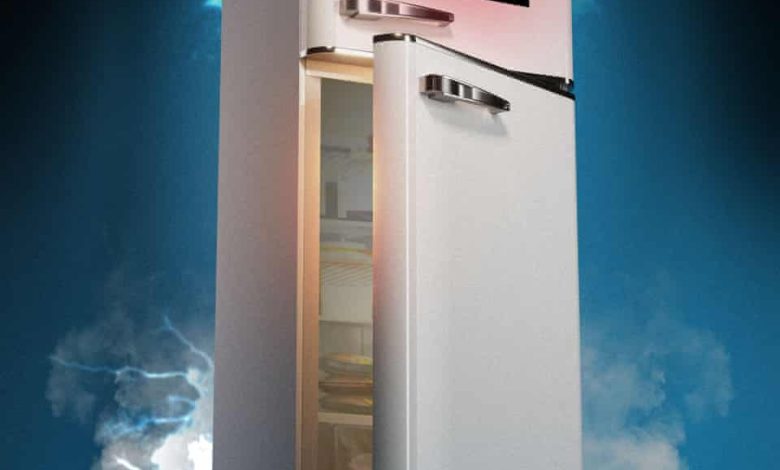
بدأت إحدى الوقائع عندما لاحظ أليكس بيرس، صاحب شركة لتجارة الفواكه والخضراوات بالجملة في لندن، ارتفاعًا غير طبيعي في درجات حرارة وحدات التبريد لديه، بعدما أضاءت مؤشرات إزالة الصقيع وظهرت قراءة بلغت 150 درجة مئوية على لوحة التحكم.
ومع تكرار المشكلة في أكثر من وحدة، اشتبه بيرس في تعرض أنظمة التبريد لهجوم إلكتروني، فسارع إلى فصل كابل الإنترنت المتصل بها، ليتبين لاحقًا أن شكوكه كانت في محلها.
وفي اليوم نفسه، أبلغ تجار تجزئة في بلجيكا وإستونيا وأيرلندا وفنلندا ولوكسمبورغ وهولندا والسويد عن مشكلات مماثلة، إذ ارتفعت درجات حرارة بعض الثلاجات والمجمدات داخل المتاجر إلى 50 درجة مئوية، ما تسبب في تلف كميات من الأغذية.
وأوضح بيرس أن وقوع الحادث خلال عطلة نهاية الأسبوع، في أثناء غياب العاملين، كان من الممكن أن يؤدي إلى نشوب حريق، مشيرًا إلى أنه لم يُعد توصيل نظام التبريد بالإنترنت حتى الآن، رغم أن نشاط شركته لم يتأثر بصورة أخرى.
ولم تكن هذه الواقعة الأولى من نوعها؛ إذ شهدت متاجر فرنسية خلال الشهر الماضي هجمات إلكترونية تسببت في تعطل المجمدات وتلف المنتجات الغذائية، وهو ما يثير احتمال أن تكون تلك الهجمات مقدمة لعمليات أوسع نطاقًا.
سرقة مليارات الدولارات وإنذار نووي مزيف في أوكرانيا
تزامنت هجمات أنظمة التبريد مع حادثتين إلكترونيتين خطيرتين؛ ففي 30 أكتوبر، تعرضت منصة «بينانس»، أكبر منصة لتداول العملات المشفرة في العالم، لعملية سرقة بلغت قيمتها 6.3 مليار دولار، في واحدة من أكبر عمليات السرقة المسجلة في هذا المجال.
وفي الأول من نوفمبر، استهدف قراصنة تطبيق الإنذار المبكر للطوارئ في أوكرانيا، وتمكنوا من إرسال تحذير وهمي لسكان العاصمة كييف بشأن وقوع ضربة نووية، إلى جانب رسائل تضمنت تحذيرات من مخاطر كيميائية وإشعاعية واشتباكات في الشوارع.
وتعكس هذه الوقائع اتساع نطاق الهجمات الإلكترونية، التي لم تعد تقتصر على سرقة البيانات والأموال، بل أصبحت قادرة على التأثير في سلامة المواطنين وتعطيل الخدمات الأساسية وإثارة الذعر بين السكان.
الذكاء الاصطناعي يكشف ثغرات الأنظمة القديمة
يربط خبراء الأمن السيبراني تصاعد المخاطر بعاملين رئيسيين، هما التطور السريع للذكاء الاصطناعي وتزايد التوترات الجيوسياسية.
وقال ريتشارد هورن، رئيس المركز الوطني للأمن السيبراني في المملكة المتحدة، إن العالم يمر بمرحلة مبكرة من مشهد جديد للهجمات الإلكترونية، محذرًا من وجود عدد كبير من الثغرات في أنظمة تكنولوجيا المعلومات التي تنتظر من يستغلها.
وأضاف أن أحد أخطر التحديات على المدى القريب يتمثل في الارتفاع الكبير المحتمل في عدد الحوادث الإلكترونية، مشيرًا إلى أن الأشهر الأخيرة بدأت بالفعل تكشف عن هذا الاتجاه.
وكانت تقنيات الذكاء الاصطناعي قد ساعدت في اكتشاف ثغرة في لغة البرمجة «PHP» المستخدمة في بناء أجزاء واسعة من شبكة الإنترنت، ما دفع مواقع إلكترونية حول العالم إلى التوقف مؤقتًا عن العمل كإجراء احترازي خلال الشهر الماضي.
كما أشار خبراء إلى أن النماذج المتقدمة أصبحت أكثر قدرة على اكتشاف نقاط الضعف في الأنظمة الرقمية، وهو ما ظهر بوضوح منذ إطلاق شركة «أنثروبيك» نموذج «مايثوس» في أبريل الماضي، إذ ارتفع عدد الثغرات الأمنية التي اكتشفتها شركات التكنولوجيا الكبرى إلى ثمانية أضعاف.
لكن زيادة اكتشاف الثغرات لم تؤدِ بالضرورة إلى ارتفاع مماثل في عدد الاختراقات الناجحة؛ إذ يرى بعض الخبراء أن القراصنة لا يزالون يواجهون صعوبة في تحويل جميع هذه الثغرات إلى مكاسب مالية، وهو ما ظهر في تراجع إيرادات بعض هجمات برامج الفدية.
هل استخدم القراصنة الذكاء الاصطناعي في اختراق الثلاجات؟
رغم ارتباط تصاعد التهديدات بتطور الذكاء الاصطناعي، فإن المركز الوطني للأمن السيبراني البريطاني أوضح أن منفذي هجمات أنظمة التبريد لم يكونوا بحاجة فعلية إلى استخدام هذه التقنية لاكتشاف نقاط الضعف.
وأشار بول تشيتشستر، مدير العمليات بالمركز، إلى أن بعض الثغرات كانت معروفة بالفعل، ومنها كلمات مرور افتراضية للوصول إلى الأنظمة، وردت في أدلة تشغيل نشرتها إحدى الشركات المصنعة لأنظمة التبريد.
وتعتمد هذه الهجمات على اختراق الشركات التي توفر أنظمة التشغيل والتحكم في وحدات التبريد التجارية، ثم استغلال اتصال تلك الأنظمة بالإنترنت للوصول عن بُعد إلى الأجهزة المستهدفة.
من جانبها، قالت شركة «دانفوس» الدنماركية، إحدى الشركات المتأثرة بالهجمات، إن معظم المعدات المتضررة قديمة ولم تعد تحصل على تحديثات أمنية، مؤكدة أنها أوصت عملاءها منذ فترة طويلة بتثبيت التحديثات أو استبدال البرامج التي انتهى عمرها التشغيلي.
مخاوف من استهداف محطات الكهرباء والمطارات والمستشفيات
حذّر المركز الوطني للأمن السيبراني في بريطانيا من أن البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي يُرجح استخدامها في هجمات تستهدف محطات الكهرباء والمطارات والمستشفيات البريطانية بحلول عام 2028.
ووفقًا لتقديرات المركز، يمكن للذكاء الاصطناعي مساعدة المهاجمين في تحديد الأهداف، واكتشاف نقاط الضعف في شبكات تكنولوجيا المعلومات، وكتابة الشيفرات البرمجية الخبيثة.
كما نبّه المركز إلى أن الأجهزة اليومية المتصلة بالإنترنت، مثل مكبرات الصوت الذكية وأجهزة التوجيه المنزلية، قد تكون عرضة للاختراق، وهو ما يستدعي من الشركات المصنعة تعزيز مستويات الحماية، ومن المستخدمين الاهتمام بتحديث أجهزتهم باستمرار.
وتكمن إحدى المشكلات الرئيسية في الأجهزة التي انتهى عمرها التشغيلي، فلم تعد الشركات تنتجها أو توفر لها تحديثات أمنية تعالج الثغرات المكتشفة.
روسيا وكوريا الشمالية في دائرة الاتهامات
تتداخل الهجمات الإلكترونية الأخيرة مع التوترات السياسية والعسكرية بين الدول، إذ نُسبت سرقة منصة «بينانس» إلى الدولة الكورية الشمالية، بينما تثير الهجمات التي استهدفت أنظمة التبريد في أوروبا شكوكًا بشأن احتمال وجود صلات روسية بها، في حين تظل روسيا من بين الأطراف المشتبه فيها في حادثة تطبيق الإنذار الأوكراني.
وقال كزافييه بيلكنز، الرئيس التنفيذي لشركة «لوبوفيس» للأمن السيبراني، إن بعض الأساليب المستخدمة في الهجمات على أنظمة التبريد تحمل سمات ارتبطت سابقًا بأنشطة إلكترونية روسية، لكنه أكد عدم وجود دليل قاطع يسمح بالجزم بهوية المنفذين.
وأوضح أن شركته استخدمت أنظمة طُعم إلكترونية تحاكي وحدات التحكم في الثلاجات المستهدفة، ورصدت أساليب لدى القراصنة شملت الاعتماد على مزودي خدمات إنترنت يتساهلون مع الأنشطة الخبيثة.
وفي المقابل، قلل كيران مارتن، الرئيس التنفيذي المؤسس للمركز الوطني للأمن السيبراني البريطاني، من اعتبار الأحداث الحالية تحولًا غير مسبوق، مشيرًا إلى أن العالم شهد موجات مشابهة من الهجمات، مثل هجمات «نوت بيتيا» و«وانا كراي» عام 2017، وموجة هجمات برامج الفدية في عام 2021.
وقال مارتن إن ما يحدث يمثل موجة جديدة من الحوادث التي تتكرر كل عدة سنوات، وليس لحظة استثنائية لا مثيل لها.
فنلندا نموذج لتصاعد الهجمات الإلكترونية في أوروبا
تبدو المخاطر أكثر وضوحًا في الدول الأوروبية القريبة من روسيا، وعلى رأسها فنلندا التي تشترك معها في حدود تمتد لنحو 1340 كيلومترًا.
ووفقًا للمركز الوطني للأمن السيبراني الفنلندي، سُجل ما يقرب من 21 ألف حادث إلكتروني خلال العام الماضي، مقارنة بنحو 13 ألف حادث في عام 2022، وذلك في دولة يقل عدد سكانها عن 6 ملايين نسمة.
كما تمكن قراصنة خلال العام الجاري من اختراق ما يصل إلى 50 ألف هاتف محمول تابع للحكومة الفنلندية، بينما تعرض الموقع الإلكتروني لوزارة الدفاع الفنلندية لهجوم أدى إلى تعطيله العام الماضي.
ويرى خبراء أن هذه الزيادة لا ترتبط بروسيا وحدها، بل تسهم فيها أيضًا تقنيات الذكاء الاصطناعي وانتشار الأجهزة المتصلة بالإنترنت، التي قد تتحول إلى أهداف سهلة بمجرد ظهورها على الشبكة.
وقال سامولي بيرغستروم، نائب رئيس شركة «ويذ سيكيور» المتخصصة في الأمن السيبراني ومقرها هلسنكي، إن المهاجمين غالبًا ما يستغلون الفرص المتاحة، وإن أي جهاز متصل بالإنترنت يجب التعامل معه باعتباره معرضًا للاختراق عاجلًا أو آجلًا.
هل تستطيع الهجمات الإلكترونية شل البنية التحتية للدول؟
تثير هذه التطورات تساؤلات بشأن قدرة الهجمات الإلكترونية على تعطيل شبكات الكهرباء ووقف حركة التجارة والخدمات في دول بأكملها، خاصة مع تزايد قدرات الجهات التي تنفذ تلك العمليات.
لكن الخبراء يميزون بين الهجمات الإلكترونية والضربات العسكرية المباشرة؛ فاستهداف محطة كهرباء بالقصف قد يؤدي إلى توقف شبكة الكهرباء لفترات طويلة، خصوصًا أن استبدال المحولات الكهربائية الكبيرة قد يستغرق سنوات، بينما يمكن في كثير من الحالات معالجة الهجمات الرقمية عبر تحديث البرامج أو فصل الأجهزة عن الإنترنت.
وفي هذا السياق، أطلقت الحكومة البريطانية الشهر الماضي حملة «كن مستعدًا»، دعت خلالها المواطنين إلى الاحتفاظ بمخزون من الغذاء يكفي ثلاثة أيام، وما يصل إلى 9 لترات من المياه المعبأة، تحسبًا لحالات الطوارئ المرتبطة بالطقس أو الهجمات الإلكترونية أو غيرها من الأزمات الخطيرة.
وقال وزير الدفاع البريطاني ويس ستريتينغ إن البلاد بحاجة إلى الاستعداد لاحتمال تعرض البنية التحتية اليومية لتهديدات إرهابية ترعاها دول.
الهجمات قد تستهدف إثارة الذعر أكثر من إحداث أضرار دائمة
يرى بعض المسؤولين أن الهدف من عدد من الهجمات الإلكترونية، خصوصًا تلك التي تستهدف الخدمات المدنية، قد يكون نفسيًا بالدرجة الأولى، من خلال إثارة الخوف والارتباك وإظهار هشاشة الأنظمة التي يعتمد عليها المواطنون في حياتهم اليومية.
فاختراق أنظمة الثلاجات وتحويلها إلى مصدر محتمل للخطر، أو التلاعب بتطبيقات الإنذار وإرسال تحذيرات نووية كاذبة، يمكن أن يترك أثرًا نفسيًا واسعًا حتى لو أمكن إصلاح الثغرات لاحقًا.
ومع ذلك، لا يعني إصلاح الثغرات التي استُغلت في هجوم معين انتهاء الخطر، إذ لا تزال هناك أنظمة قديمة وأجهزة غير محدثة يمكن للقراصنة استهدافها بوسائل مختلفة.
وتؤكد الهجمات الأخيرة أن انتشار الأجهزة المتصلة بالإنترنت، إلى جانب تطور أدوات الذكاء الاصطناعي وتصاعد الصراعات الدولية، يفرض تحديات متزايدة على أمن الدول والشركات والأفراد، ويجعل تحديث الأنظمة وتعزيز الحماية الرقمية ضرورة لا يمكن تجاهلها.