جوجل تحذر مستخدمي «بيكسل».. ثغرة خطيرة استُغلت في هجمات «بدون نقرة» فماذا نعرف عنها؟

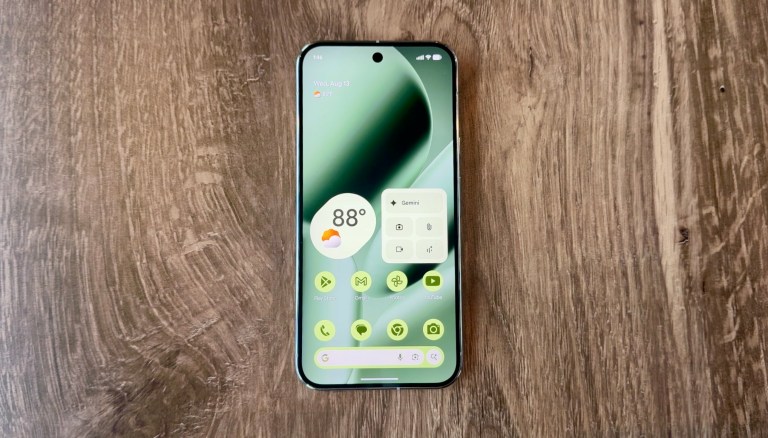
أعلنت شركة جوجل إصلاح ثغرة أمنية خطيرة استُغلت في هجمات إلكترونية محدودة وموجهة ضد بعض مستخدمي هواتف Pixel، مؤكدة أن الثغرة حملت الرقم CVE-2026-58704.
وتوجد الثغرة في مودم هواتف Pixel، وهو الجزء المسؤول عن اتصالات الجهاز بالشبكات والإنترنت. ووفق المعلومات المتاحة، كان استغلالها قد يسمح للمهاجم بتجاوز العزل المفروض على المودم والوصول إلى بيانات أو وظائف أخرى داخل الهاتف من خلال تصعيد الامتيازات.
وتزداد خطورة الثغرة بسبب إمكانية استغلالها في هجمات تعرف باسم «بدون نقرة»، إذ لا يحتاج المهاجم إلى إقناع الضحية بفتح رابط أو ملف أو الضغط على رسالة، ما يقلل من فرص اكتشاف الهجوم من جانب المستخدم.
ولم تكشف جوجل عن الجهة التي استغلت الثغرة أو عن هوية المهاجمين، كما لم تقدم تفاصيل تقنية كاملة حول طريقة تنفيذ الهجمات، وهو ما يحد من المعلومات المتاحة علنًا بشأن نطاق الاستغلال والأجهزة المستهدفة.
وتشير طبيعة هذا النوع من الثغرات إلى احتمال استخدامه في عمليات تجسس متقدمة، إذ سبق أن استُخدمت ثغرات مشابهة في استهداف أجهزة الهواتف بواسطة شركات تطور برامج تجسس تبيع أدواتها للحكومات وأجهزة إنفاذ القانون، لكن لا توجد معلومات معلنة تربط استغلال هذه الثغرة تحديدًا بجهة بعينها.
وأكدت جوجل أن المشكلة جرى إصلاحها، ما يعني أن المستخدمين مطالبون بتثبيت تحديثات النظام والأمان المتاحة لأجهزتهم لضمان حصول الهاتف على الإصلاحات المتعلقة بالثغرة.
وتأتي هذه الحادثة ضمن سلسلة من الهجمات التي تستهدف مكونات منخفضة المستوى في الهواتف الذكية، والتي قد تمنح المهاجمين نقطة دخول إلى الجهاز دون الحاجة إلى التفاعل المباشر مع المستخدم، وهو ما يجعل تحديثات الأمان عنصرًا أساسيًا في حماية الأجهزة.